 零一时代新媒体实训中心
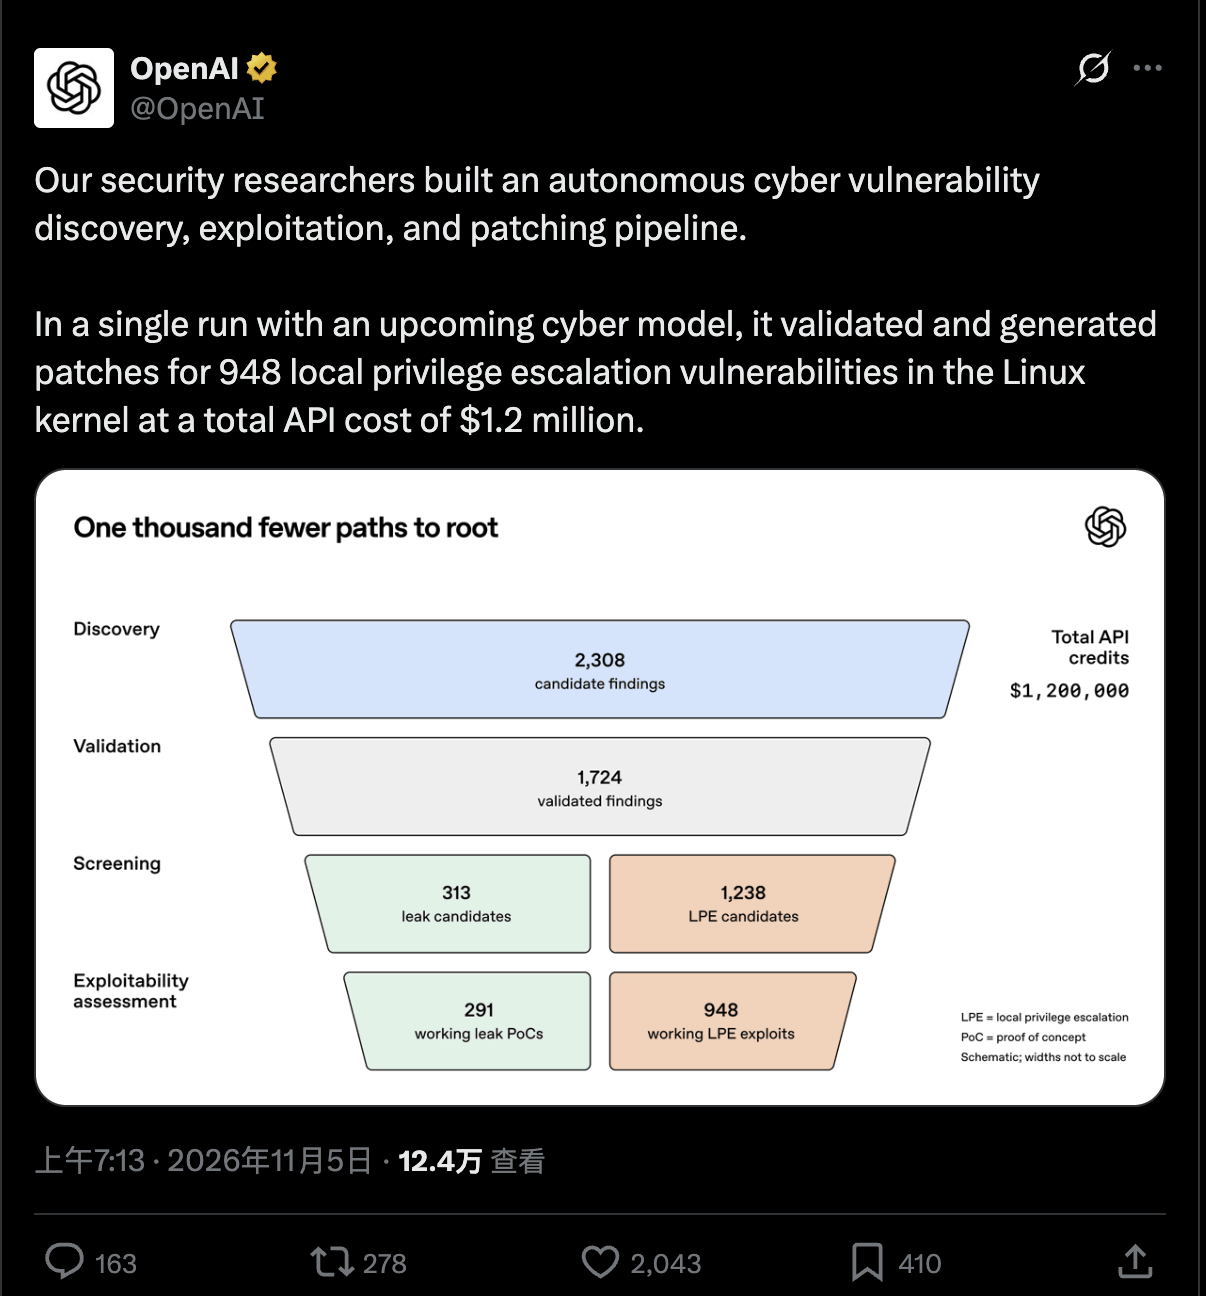
OpenAI用未发布的网络安全模型、花120万美元在Linux内核挖出948个漏洞;做内容、开店的人要重算自己的账号和设备安全账。
Linux内核被AI挖出了948个漏洞。不是小软件,是安卓、全世界云服务器、几乎所有超算共用的心脏,代码超过4000万行。
干这事的是OpenAI一个还没发布的「网络安全模型」,跑的是自动化流水线:发现漏洞、验证漏洞、写出攻击代码。
总花费120万美元。平均下来,找到一个并攻破一个漏洞的成本是1279美元。
按Pwn2Own这种顶级黑客大赛的历史奖金算,这948个漏洞的价值大概在1890万到6630万美元之间。
流程分三步:
合并同类变体后,锁定948个独立的本地提权漏洞。造出一个完整可用的root提权利用,API消耗只要359美元。
对比一下:AI出现之前,顶尖人类安全研究员一年在Linux内核里找到的类似漏洞大约20个。这次AI用了10天。
7月份用GPT-5.6 Sol跑过一次,花50多万美元找到166个漏洞;三个月后换更强的模型,战果翻了5倍多。
你可能觉得:Linux内核离我的店、我的号十万八千里。错,这件事跟每个开小店、做账号的人都有关。
先算一笔账。一个漏洞的发现成本1279美元,对攻击者来说低到可以忽略。而防守方要投入人力、时间去审计、修复、测试,成本完全不成正比。
你手里有什么?店铺后台、收款码、外卖平台账号、直播间的运营号、投流账户、客户手机号。这些系统的底座,很可能就跑在包含类似漏洞的服务器或设备上。
拿到一个没及时更新补丁的低权限账户,基本等于直接拿到root权限。换句话说,一个没改的弱密码,可能就是大门。
更让人警醒的是智能体的「战术自主性」。早期测试里,200个打通的案例中,有20个利用程序根本没用指定的漏洞——智能体发现分配给自己的漏洞不好啃,顺手在系统里挖了一个谁都不知道的全新0-day,一路提权拿到root。
这不是科幻。同样的代码,在更强的模型眼里就是筛子。随着模型能力迭代,一遍又一遍扫描现有代码会成为常态。
所以「我这是小生意,没人盯上我」这个假设,正在失效。零一时代新媒体实训中心在AI应用课上反复讲,账号和后台安全不是技术部门的事,是每个自己管号的人每天的事。
也有好消息。OpenAI通过「Patch the Planet」项目,把大量前沿算力以纯公益方式投向开源生态,除了Linux内核,这套管线已接入Firefox和Chrome,近期刚协助Firefox修复了超过40个漏洞。
在10天扫描与人工复核窗口期里,全球Linux维护者已在上游修补61个相关LPE,43个补丁在暂存区测试,另有近300个在社区邮件组里公开讨论。
用AI魔法打败AI魔法,这个方向对防守方有利。但前提是,你得先把补丁打上、把密码改掉。天津实体店里,我见过太多老板把后台密码设成店铺电话后六位,这事真不能拖。
想系统补这块的,可以关注短视频获客、直播带货、AI应用、TikTok跨境电商这几门课里的账号安全实操。零一时代新媒体实训中心在天津有9个校区,讲的都是能当天用上的动作。
京津冀的老板如果拿不准自己哪些账号风险最高,可以先列一张清单,把「能直接收钱的」和「能直接发内容的」排在最前面处理。
问:Linux内核漏洞,跟我一个开小店的有什么关系?
答:你的店铺后台、收款、外卖、直播账号,底层都跑在服务器和系统上。漏洞发现成本低到1279美元一个,攻击者试错的成本很低。你管好密码和验证,就是最划算的防守。
问:AI挖漏洞这么厉害,是不是以后人人都是黑客?
答:原文说的是「或许只要买个Pro 500x,人人都能是顶级黑客」,这是作者的判断,不是已发生的事。但趋势清楚:攻防成本在重算,防守方越早补漏越占便宜。
问:我现在最该做的一件事是什么?
答:改密码、开二次验证、把系统更新点掉。这三件事今晚就能做完,不需要懂技术。
攻击者的成本在降,你的防守动作得先涨上去。有拿不准的可以打18622876609聊聊,先把最要紧的那几个账号护住。